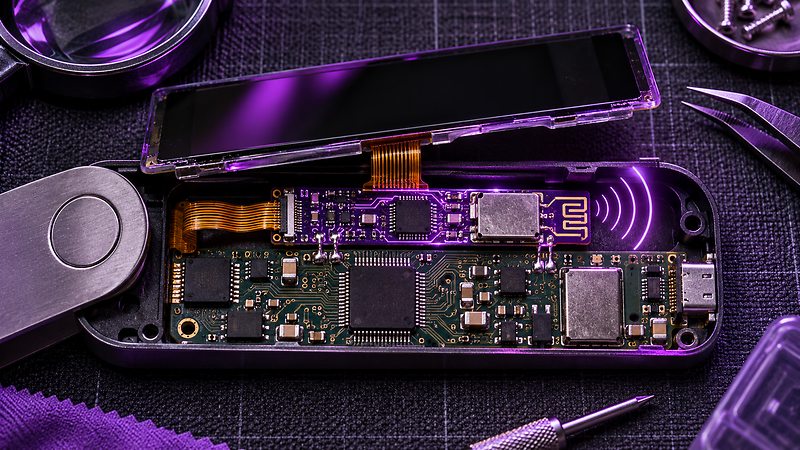
Плата, которая только слушает и ничего не изменяет — именно так устроен аппаратный имплант, обнаруженный в трёх кошельках Trezor Safe 5, проданных реселлером CryptoBilis. Встроенная команда производителя извлекла и разобрала прошивку закладки: дополнительная печатная плата размещается между основной платой и экраном, копирует всё отображаемое на дисплее, распознаёт слова восстановления, шифрует их и отправляет по мобильной сети на сервер злоумышленников. Прошивка и защищённый элемент Secure Element при этом остаются нетронутыми, что делает обнаружение штатными средствами практически невозможным. Одиннадцатого ноября производитель выпустил обновление 2.13.1, которое лишает найденную партию закладок способности что-либо захватывать, и одновременно сократил сеть авторизованных реселлеров примерно на 80%.
📊 Подтверждённые факты: три заражённых Trezor Safe 5 (одно изучено в лаборатории, два выявлены по фото владельцев); все куплены между 20 августа и 23 сентября 2026 года; каналы — магазины CryptoBilis на Tokopedia и Shopee, а также прямая продажа; 48 клиентов прислали устройства на проверку; ни один владелец не потерял средства; в других моделях Trezor и у других реселлеров имплантов не найдено.
Первичный сигнал поступил 28 октября 2026 года через программу ответственного раскрытия: клиент из Индонезии сообщил о посторонней плате внутри Safe 5, купленного в августе через магазин CryptoBilis на площадке Tokopedia. На тот момент производитель не имел устройства на руках и располагал только описанием, фотографиями и видеоинтервью с заявителем, однако счёл сообщение достаточно достоверным, чтобы предупредить покупателей немедленно. Формулировка компании была прямой: ожидание лабораторного подтверждения оставило бы покупателей CryptoBilis без защиты на всё это время.
К одиннадцатому ноября лаборатория изучила присланное устройство, а ещё два заражённых кошелька были идентифицированы по фотографиям внутренностей, отправленным владельцами. Все три приобретены в узком интервале — с 20 августа по 23 сентября 2026 года. Общее число обратившихся покупателей CryptoBilis составило 48 человек, их устройства проверяются либо физически, либо по снимкам платы. Дополнительно производитель проверил устройства от других реселлеров в том же регионе и не нашёл следов вмешательства.
| Дата | Событие |
|---|---|
| 9 октября 2026 | Ledger начинает расследование потерь; Trezor в тот же день исключает CryptoBilis из сети |
| 13 октября 2026 | Первичное сокращение числа авторизованных продавцов |
| 28 октября 2026 | Ответственное раскрытие от клиента из Индонезии |
| 29–30 октября 2026 | Публичное предупреждение и рекомендация сменить сид |
| 11 ноября 2026 | Прошивка 2.13.1, три подтверждённых случая, урезание сети на 80% |
Важное разграничение, которое производитель делает явно: подтверждённое заражение ограничено моделью Safe 5 и периодом август–сентябрь, однако рекомендация перевести средства распространяется на любую модель Trezor, купленную у CryptoBilis начиная с марта 2026 года. Это окно значительно шире, чем девяносто дней, которые назвал Ledger своим покупателям. Причина осторожности в том, что отсутствие подтверждённых случаев за пределами узкого интервала не равно доказательству их отсутствия.
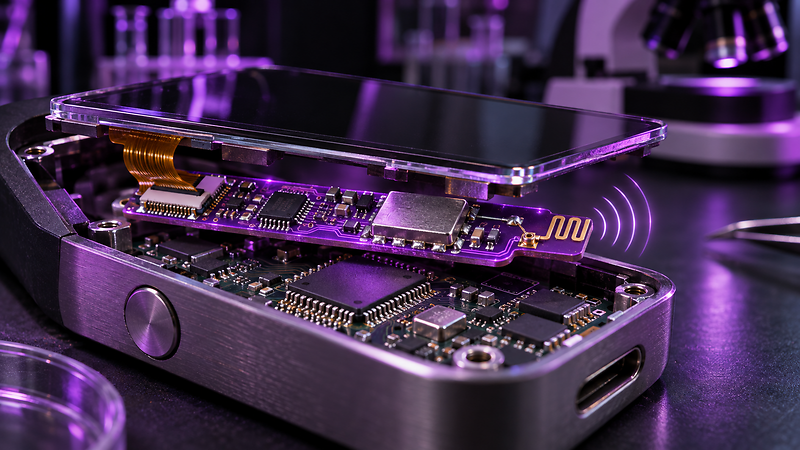
Имплант представляет собой отдельную печатную плату с сотовым модулем и антенной, врезанную в разрыв между основной платой кошелька и дисплеем. Принципиальная особенность — режим чистого прослушивания. Закладка не модифицирует поведение устройства, не вмешивается в прошивку и не трогает Secure Element. Она копирует содержимое экрана, включая символы, которые пользователь вводит непосредственно на устройстве, и передаёт захваченное наружу при подключении кошелька к питанию.
Логика распознавания нацелена на конкретный тип данных. Когда на экране появляются слова восстановления, закладка опознаёт их и сохраняет. Это работает в обоих сценариях: и когда устройство генерирует новый бэкап при первичной настройке, и когда пользователь вводит существующую сид-фразу для восстановления кошелька на этом устройстве. Парольная фраза, если она отображается на дисплее, перехватывается тем же способом. Захваченное шифруется и уходит по мобильной сети на подконтрольный атакующим сервер. При отсутствии связи данные удерживаются в памяти закладки, и попытки отправки повторяются до успеха.
| Характеристика | Реализация |
|---|---|
| Размещение | Плата между основной платой и экраном |
| Канал вывода данных | Сотовая сеть, антенна на плате закладки |
| Режим работы | Только чтение, без изменения прошивки |
| Целевые данные | Слова восстановления, парольная фраза, ввод с экрана |
| Защита передачи | Шифрование захваченного перед отправкой |
| Нет связи | Хранение и повторные попытки до успеха |
| Secure Element | Не затрагивается |
Механика повторяет решение, найденное ранее в устройствах Ledger, адаптированное под дисплей Safe 5. Бывший руководитель биржи Mt. Gox Марк Карпелес, купивший вскрытый Ledger в Малайзии, описал принцип предельно коротко: закладка следит за тем, что показывается на экране, фиксирует сид в момент отображения и передаёт его наружу. Ончейн-исследователи оценили связанные с CryptoBilis потери владельцев Ledger более чем в 93 миллиона долларов. Атрибуцию атаки производитель Trezor не проводит и заявляет, что не знает, кто за ней стоит.
⚠️ Почему это обходит защиту: имплант не взламывает криптографию и не трогает защищённый элемент. Он снимает данные в тот единственный момент, когда они легитимно отображаются на экране в открытом виде. Никакая проверка целостности прошивки, аутентификация устройства или защита Secure Element такой перехват не обнаруживает.
Обновление 2.13.1, выпущенное одиннадцатого ноября, содержит защиту, которая блокирует способность обнаруженных имплантов захватывать что-либо на устройствах с этой прошивкой. Формулировка производителя предельно конкретна: текущая партия закладок становится бесполезной. Одновременно компания оговаривает границу применимости — обновление не может защитить резервную копию кошелька, которая была перехвачена до его установки. Именно поэтому рекомендация перевести средства на новый кошелёк с новым сидом остаётся в силе для всех покупателей CryptoBilis независимо от версии прошивки.
Второе изменение носит организационный характер и по масштабу беспрецедентно для производителя: сеть авторизованных реселлеров сокращена примерно на 80%. Компания отдельно подчёркивает, что удалённые партнёры были добросовестными и не создавали непосредственной угрозы, но не соответствовали существенно более строгим процессам, которые теперь обязательны для всех оставшихся. Перечень требований охватывает способы закупки устройств, условия хранения и круг лиц, имеющих к ним физический доступ.
| Мера | Содержание | Ограничение |
|---|---|---|
| Прошивка 2.13.1 | Блокировка захвата данных найденными имплантами | Не защищает уже перехваченный бэкап |
| Сокращение сети | Удалено около 80% реселлеров | Требования к закупке, хранению, доступу |
| Замена устройств | Новый кошелёк или ваучер покупателям с марта 2026 | Ограничения доставки по странам |
| Проверка обращений | 48 устройств в лаборатории или по фото | Проверены также другие реселлеры региона |
| Внешнее содействие | Совместная работа с SEAL 911 | Технические детали не публикуются |
Программа компенсации предусматривает новый кошелёк для любого покупателя CryptoBilis начиная с марта 2026 года. Из-за ограничений логистики в отдельных случаях предлагается другая модель с возвратом разницы в цене, доставка на адрес в другой стране либо денежный возврат. Устройство от CryptoBilis требуется сохранить, а не утилизировать — оно нужно для расследования. Первому сообщившему об импланте клиенту производитель обещал вознаграждение через программу ответственного раскрытия.
Ключевой практический момент, который легко упустить: восстановление старого бэкапа на другом устройстве проблему не решает. Если сид-фраза была перехвачена, она скомпрометирована навсегда, и перенос её на новый кошелёк лишь перемещает уязвимость. Требуется именно новый кошелёк с новым, заново сгенерированным сидом. Если безопасного аппаратного устройства под рукой нет, производитель рекомендует временно перевести средства в знакомый программный кошелёк или на биржу, тщательно сверяя полный адрес получателя перед отправкой. Неиспользованное устройство от CryptoBilis настраивать нельзя, и вводить на него существующий бэкап категорически не следует.
Отдельно производитель опровергает интуитивный способ самопроверки. Взвешивание устройства ненадёжно: сообщивший об импланте клиент действительно заметил разницу в весе, но малые отклонения имеют множество других причин, и весы не способны ни подтвердить, ни исключить вмешательство. Надёжного способа самостоятельно осмотреть устройство не существует, вскрывать его тоже не рекомендуется. Единственный работающий критерий — происхождение покупки: имя продавца в чеке либо обращение в поддержку.
🎯 Порядок действий: перевести средства на новый кошелёк с новым сидом; не восстанавливать старый бэкап на другом устройстве; не настраивать неиспользованный кошелёк от CryptoBilis; сохранить устройство и обратиться в поддержку за заменой; не взвешивать и не вскрывать корпус; при покупке следующего кошелька заказывать напрямую у производителя.
Инцидент уже используется мошенниками как повод для целевого фишинга: поддельные электронные письма, физические почтовые отправления и телефонные звонки от имени производителя с предложением замены устройства или возврата денег. Компания напоминает, что поддержка никогда не запрашивает сид-фразу, а все обращения по замене должны идти исключительно через официальный канал поддержки. Технические детали, способные помочь атакующим или навредить пострадавшим клиентам, производитель намеренно не раскрывает.
Расследование продолжается совместно с сервисом экстренного реагирования SEAL 911 организации Security Alliance. Производитель обязался обновлять публикацию при появлении подтверждённого импланта вне канала CryptoBilis, в модели отличной от Safe 5, при любом сообщении о потере средств, связанном с этими закладками, и при выпуске новых защитных механизмов. Каждое обновление датируется. Пока ни одного сообщения о потере средств от покупателей Trezor не поступило — заявивший об импланте клиент перевёл активы с устройства до того, как обнаружил постороннюю плату.
«Закладка просто следит за тем, что показывается на экране, запоминает сид в тот момент, когда его показывают вам, а затем передаёт его».
— Марк Карпелес, бывший руководитель биржи Mt. Gox, о вскрытом им устройстве